|
|
黑客如何在看似无害的文件中隐藏陷阱——以及如何提前发现它:恶意软件、特洛伊木马与隐写技术——让9岁到90岁的人都能安全地识别出这些隐藏的陷阱。英文 | 191页 可以AI翻译阅读
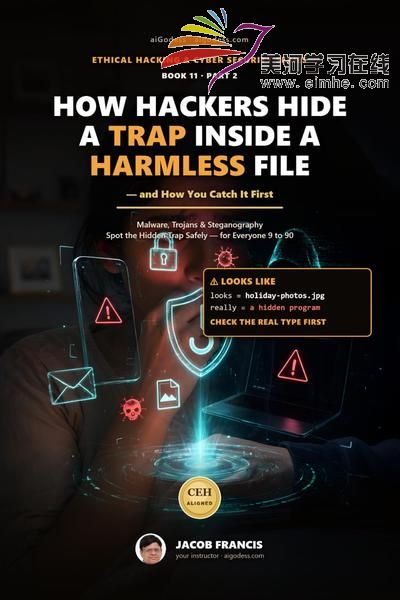
学会在自己的电脑上安全地识别恶意软件、特洛伊木马以及隐写术——那些隐藏在看似无害的文件中的陷阱。
一张表亲发来的照片,一份快递公司寄来的发票PDF文件,还有一个承诺提供免费服务的WhatsApp应用程序。这些看起来都像是无害的“礼物”,但实际上每一种都可能隐藏着危险。这本书用通俗易懂的语言和生动的例子,向您展示这些陷阱是如何被设下的,以及如何在打开它们之前识破它们。
你将了解到各种恶意软件的类型——病毒、蠕虫、特洛伊木马、勒索软件、间谍软件、广告软件、Rootkit、键盘记录器以及僵尸网络——并了解每种恶意软件想要从你那里获取什么。你还将看到,像invoice.pdf.exe这样的双重命名方式以及借用的图标是如何欺骗人们的视线的,同时也会了解到如何通过普通照片或歌曲来隐藏秘密信息(即隐写术)。
然后,你可以安全地进行练习。你可以创建一个封闭的、离线的玻璃房间——也就是在自己电脑上创建一个虚拟机——这样就可以查看文件的内容,而无需实际运行这些文件:可以了解文件的真实类型,获取其SHA-256指纹,提取文件中的可读文本,使用exiftool工具查看文件的隐藏信息。此外,还可以利用steghide、zsteg和SoX工具在照片和语音录音中隐藏或查找信息。每一个命令都会被详细展示出来,同时还会提供逐步指导,帮助你了解应该看到什么结果。
在打开任何文件之前,会有10秒钟的检测时间;此外还有家庭级保护机制,这使得设备难以被攻破,同时通过离线备份也能轻松恢复数据。最后,还明确了人工智能目前是如何帮助攻击者和防御者的。
以保护为首要原则,且仅在实验室环境中使用:不会产生任何有害代码,只会影响用户的自有机器和文件。该内容对应EC-Council CEH v13课程的第7模块(恶意软件威胁)。这是《道德黑客与网络安全系列》中的第11本书,适合9岁到90岁的所有读者阅读。 |
|
 |小黑屋|手机版|Archiver|美河学习在线
( 浙网备33020302000026号 )


 发表于


 在线QQ客服2
 添加客服QQ
