|
|
网络安全中的人为因素:构建以人为本的安全文化 英文版 共250页 可以AI翻译阅读
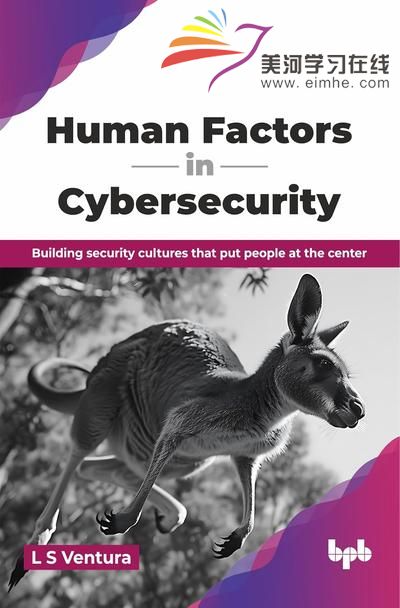
网络安全漏洞之所以能够轻易被利用,主要是因为人为因素,而非技术缺陷。95%的安全事件都是由人为因素引发的,因此各组织亟需采取超越单纯技术层面的措施,建立基于心理学、信任机制以及行为科学原理的真正安全文化。
本书涵盖了那些使得网络钓鱼攻击得以得逞的认知偏差、人为错误所带来的实际代价、间隔学习与意识提升计划的设计方法、在压力环境下以人为核心的事故应对策略、零信任身份与访问管理机制、行为分析技术及内部威胁检测方法、多云环境中的适应性安全文化构建、通过双重指标来衡量文化变革的情况、如何打造具备强韧性的安全团队,以及与人格特征和人口统计相关的风险分析。
读完本书后,安全领域的领导者、意识提升专家以及首席信息安全官将能够构建、评估并维护这样的安全文化:在这种文化中,人被视为安全体系中最强大的环节,而非最薄弱的环节。
你将学到的内容
●了解攻击者在社会工程学中利用的认知偏差。
●设计能够持续促进行为改变的间隔学习计划。
●在压力之下组建以人为核心的事件响应团队。
●以适度且以人为核心的管控措施来实施零信任理念。
●运用定量与定性指标来衡量安全文化。
●以符合隐私设计原则的方式,合乎道德地运用行为分析技术。
●打造具备韧性、包容性且抗职业倦怠的团队。
这本书适合谁阅读
本书专为那些希望超越以合规为导向的培训模式,通过以人为核心的策略来提升组织整体抗风险能力的CISO、安全意识培训负责人、安全文化建设主管、负责支持安全相关工作的HR专业人员、IT部门负责人以及风险管理人员而编写。 |
|
 |小黑屋|手机版|Archiver|美河学习在线
( 浙网备33020302000026号 )


 发表于

 在线QQ客服2
 添加客服QQ
